


Современные алгоритмы хеширования: от SHA-256 до Argon2

Введение
XXI столетие — это век информации и сопутствующих ей технологий, поскольку данные стали буквально основным ресурсом. Однако информация, к сожалению, крайне уязвима к утечкам, краже или потере. Чтобы обеспечить безопасность, целостность и подлинность данных используется так называемое хеширование — одна из основных криптографических операций. В отличие от шифрования, которое предназначено для обратимого сокрытия данных (с последующим дешифрованием), хеширование создает уникальный цифровой отпечаток (хеш) определенной длины из любого объема входных данных, и этот процесс вследствие необратим. В этой статье мы подробно расскажем о том, как появилось хеширование, какие алгоритмы хеширования существуют и где они применяются.
История хеширования — от примитивов к криптографии
В 1970-х годах, когда компьютерные технологии только начали зарождаться, первые вычислительные системы использовали простейшие хеш-функции, такие как CRC (Cyclic Redundancy Check) и контрольные суммы. У них была одна простейшая задача — обнаружить случайные ошибки при передаче данных. В те времена не существовало такого феномена, как хакерские атаки, поэтому CRC и контрольные суммы не предназначались для защиты данных. 1986 год стал переломным моментом, когда люди поняли, что данные нужно не только обрабатывать, но и защищать — в этом году произошла первая в мире кибератака с кражей данных. Вредоносное ПО под названием “червь Морриса”, разработанное аспирантом Корнелльского университета Робертом Таппаном Моррисом, поразило 6 000 из 60 000 компьютеров, подключенных к интернету, нанеся ущерба в общей сложности на $96,5 миллионов. Чтобы обезопасить пользователей и их вычислительные системы, к 1990-м годам появились первые защитные хеш-функции — MD4, MD5 и SHA-1. Они широко применялись для проверки целостности и даже хранения паролей. Однако со временем криптоаналитики обнаружили в них серьезные уязвимости, позволяющие находить коллизии (разные данные с одинаковым хешем), что подорвало доверие к этим алгоритмам. Это положило начало настоящей гонке за обеспечение максимальной безопасности данных. В результате этого индустрия начала переход к более надежному семейству алгоритмов хеширования SHA-2.
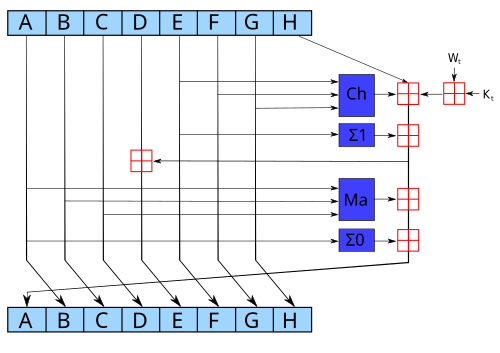
Одновременно Национальный институт стандартов и технологий США (NIST) инициировал конкурс на создание нового стандарта хеширования SHA-3, который завершился в 2012 году победой алгоритма Keccak. Этот конкурс стимулировал развитие не только стойкости данных к атакам, но и таких характеристик, как скорость работы на разных платформах, возможность настройки параметров защиты и устойчивость к особым, специализированным атакам.
Алгоритм SHA-256
Алгоритм SHA-256, являющийся частью семейства SHA-2 (Secure Hash Algorithm 2), разработанного NSA и стандартизированного NIST в 2001 году, остается золотым стандартом в криптографии. Его стойкость к большинству известных видов кибератак, доказанная временем, а также эффективная и удобная реализация стали причиной его широчайшего спектра применения. SHA-256 является фундаментом безопасности протокола TLS/SSL, защищающего все интернет-соединения. SHA-256 также критически важен для работы блокчейна Bitcoin, формируя блоки транзакций и алгоритм консенсуса Proof-of-Work. Этот алгоритм также активно используется в цифровых сертификатах, гарантируя их подлинность, и во множестве других систем, где требуется надежная проверка целостности и подлинности данных. Главные плюсы SHA-256 – надежность и универсальность. Однако, как и любой алгоритм, SHA-256 имеет ограничения и недостатки: его относительно высокая уязвимость к потенциальным атакам с использованием будущих квантовых компьютеров и отсутствие встроенной защиты от атак перебором значений при использовании для хеширования паролей. Несмотря на это, SHA-256 остается основным столпом кибербезопасности большинства современных вычислительных инфраструктур.
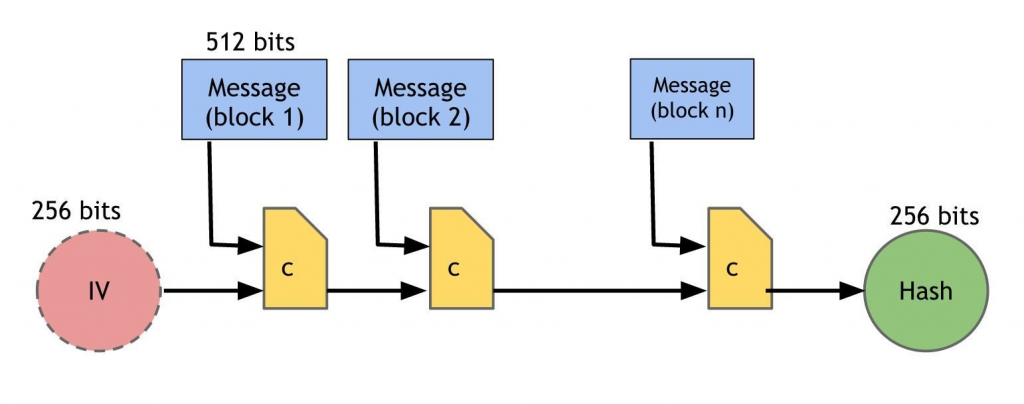
Алгоритм BLAKE2
Появившийся в ходе конкурса SHA-3, алгоритм BLAKE2 позиционируется как высокопроизводительная и безопасная альтернатива традиционного SHA-256. Структура и функционал BLAKE2 оптимизированы для достижения максимальной скорости на современных 64-битных процессорах, часто превосходя SHA-256, особенно в нативных реализациях, при сохранении сопоставимого уровня криптографической стойкости. Его простота также является преимуществом, поскольку это снижает риск скрытых уязвимостей. BLAKE2 нашел применение там, где важна скорость без ущерба для безопасности: в системах контроля целостности больших файлов (например, в git для Linux kernel), высоконагруженных сетевых протоколах, криптовалютах (Zcash), библиотеках сжатия (bzip2) и защите паролей. Он предлагает лучшую производительность, чем SHA-256, в большинстве сценариев, сохраняя при этом доверие со стороны криптографического сообщества.
Алгоритм Argon2
Хранить пароли пользователей в открытом виде — непростительная ошибка в современных реалиях. Но даже использование стандартных криптографических хеш-функций, таких как SHA-256, не гарантирует максимальную безопасность паролей. Они слишком быстры, что позволяет злоумышленникам при утечке базы паролей проводить масштабные атаки перебором (brute-force) или с использованием “радужных таблиц”.
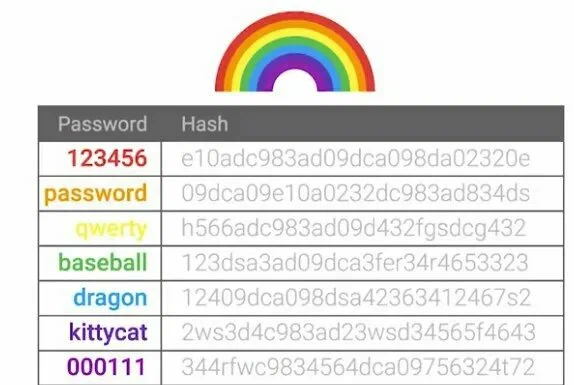
Argon2, победитель конкурса Password Hashing Competition (PHC) в 2015 году, создан специально для обеспечения максимальной безопасности паролей. Его ключевая особенность — адаптируемая вычислительная сложность. Argon2 для реализации требует значительных вычислительных ресурсов (CPU, памяти) и времени. Пользователь может настраивать следующие параметры:
- t (время) – количество итераций.
- m (память) – объем оперативной памяти (в килобайтах), используемый для вычисления.
- p (параллелизм) – количество параллельных потоков/ядер.
Существуют три основные вариации алгоритма Argon2:
- Argon2d: Максимально устойчив к атакам на GPU, но потенциально уязвим к атакам по сторонним каналам.
- Argon2i: Оптимизирован для защиты от атак по сторонним каналам, но менее устойчив к GPU-перебору.
- Argon2id: Гибридный подход (рекомендуется стандартом RFC), объединяющий преимущества Argon2d и Argon2i.
Argon2 стал де-факто стандартом для безопасного хранения паролей. Его активно внедряют в операционные системы (например, в качестве опции в Linux), фреймворки веб-разработки, менеджеры паролей и криптовалютные кошельки, постепенно вытесняя устаревшие bcrypt и scrypt.
Практические сценарии применения хеширования
Рассмотрим несколько основных сценариев использования алгоритмов хеширования:
- Проверка целостности файлов: Загружая дистрибутив ПО, ISO-образ или распаковывая архив, вы часто видите рядом строку хеша (MD5, SHA-1, SHA-256, BLAKE2). Вычисляя хеш скачанного файла и сравнивая его с опубликованным, вы можете быть уверены, что файл не был поврежден при передаче или изменен злоумышленником.
- Безопасное хранение паролей: Когда вы вводите пароль при регистрации, система не хранит его, а сохраняет “соль” (уникальную случайную строку входных данных) и результат хеширования связки соль + пароль функцией вроде Argon2. При следующем входе процесс повторяется и хеши сравниваются. Даже при утечке базы данных, восстановить исходные пароли из хешей Argon2 будет чрезвычайно дорого и долго.
- Цифровые подписи и блокчейн: Цифровая подпись работает путем создания хеша подписываемого сообщения, который затем шифруется закрытым ключом. Хеш гарантирует целостность подписанных данных. В блокчейнах (например, Bitcoin) хеширование (SHA-256) связывает блоки транзакций в единую цепочку. Хеш текущего блока включает хеш предыдущего, создавая неизменяемую и легко проверяемую структуру данных.
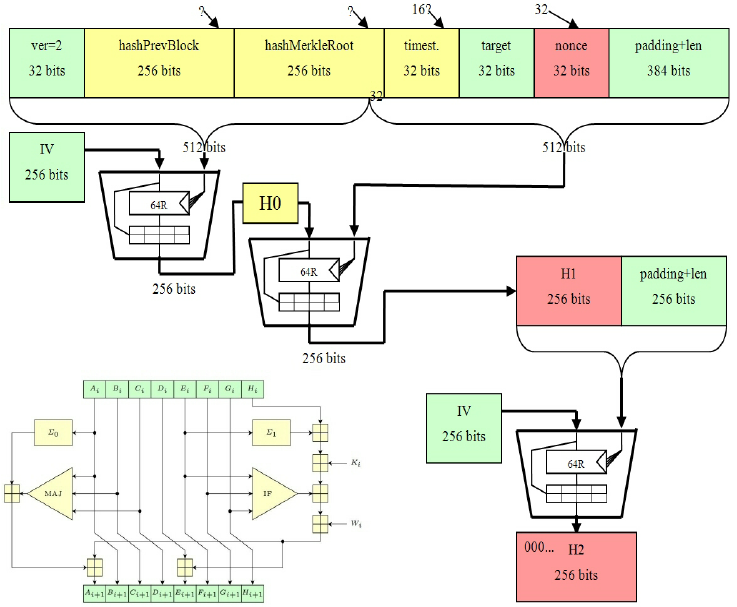
Хеширование блоков блокчейна Bitcoin с помощью алгоритма SHA-256. Источник: Researchgate.
Выводы
Алгоритмы хеширования остаются невидимой, но жизненно необходимой системой цифровой безопасности. От обеспечения доверия к интернет-соединениям через SHA-256 до защиты паролей с помощью Argon2, они создают фундамент для безопасных транзакций, хранения данных и цифровой идентификации. Однако мир не стоит на месте. Новые вызовы, такие как квантовая угроза и необходимость адаптации для новейших вычислительных компонентов, требуют постоянной эволюции алгоритмов хеширования, поэтому гонка между криптографами и злоумышленниками продолжается. В результате этого уже в ближайшие несколько лет мы сможем увидеть новые алгоритмы хеширования, обеспечивающие максимальную безопасность даже от будущих угроз.
Рекомендуемые товары

- Новое
- Выгодно
- Под заказ
- Б/У
Артикул: SF-00003249
Нет в наличии
Видеокарта AMD Radeon Instinct MI50 32GB HBM2 [100-506194] [Новый]
- Сокет AM4
- Сокет AM4
- Сокет AM4
- Сокет AM4
29 800 ₽
- Цена включает НДС 7%
- Гарантия: 1 год
- Новое
- Выгодно
- Под заказ
- Б/У
Артикул: SF-00001431
Нет в наличии
Видеокарта NVIDIA A100 OEM 40GB HBM2 [900-21001-0000-000] [Новый]
- Сокет AM4
- Сокет AM4
- Сокет AM4
- Сокет AM4
529 800 ₽
- Цена включает НДС 7%
- Гарантия: 1 год
- Новое
- Выгодно
- Под заказ
- Б/У
Артикул: 285
Нет в наличии
SSD-накопитель Intel (HP) S3700 400GB 2.5" 6Gb/s [SSDSC2BA400G3P] [Новый]
- Сокет AM4
- Сокет AM4
- Сокет AM4
- Сокет AM4
13 100 ₽
- Цена включает НДС 7%
- Гарантия: 1 год
- Новое
- Выгодно
- Под заказ
- Б/У
Артикул: 1350
Нет в наличии
HBA адаптер Broadcom 9500-16i (NVMe/SAS/SATA 12GB/s, no cache) [Новый]
- Сокет AM4
- Сокет AM4
- Сокет AM4
- Сокет AM4
53 900 ₽
- Цена включает НДС 7%
- Гарантия: 1 год
- Новое
- Выгодно
- Под заказ
- Б/У
Артикул: 5136
Нет в наличии
Кабель Supermicro SFF8643 (NVMe) - SFF8643 (NVMe) 0.7м [Новый]
- Сокет AM4
- Сокет AM4
- Сокет AM4
- Сокет AM4
3 000 ₽
- Цена включает НДС 7%
- Гарантия: 1 год