


Современные алгоритмы шифрования: от AES до RSA и Blowfish

Введение
Каждый раз, отправляя сообщение в мессенджере, оплачивая покупку онлайн или подключаясь к корпоративного VPN, за безопасность пользователей отвечают криптографические алгоритмы. Эти операции стали рутиной, но их надежность — результат сложных математических преобразований. В эпоху массовой цифровизации и участившихся случаев хакерских атак шифрование перестало быть опциональной функцией в вычислительной инфраструктуре. В современных реалиях алгоритмы шифрования, такие как AES, RSA и Blowfish, превратились в фундаментальное условие сохранения конфиденциальности, целостности данных и юридических норм (GDPR, ФЗ-152, PCI DSS). В этой статье мы разберем ключевые алгоритмы шифрования, их возможности и аппаратную реализацию, а также затронем актуальные вызовы для современных систем информационной безопасности.
Что такое шифрование и какие бывают его виды?
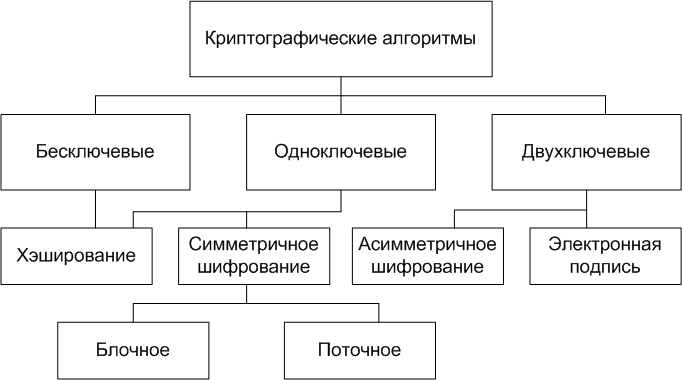
Шифрование — это процесс криптографического преобразования информации в нечитаемый формат с использованием секретного ключа, обеспечивающий конфиденциальность при передаче или хранении данных. Важно различать шифрование и хеширование: если первое обратимо (требует ключа для расшифровки), то второе создает уникальный “отпечаток” данных для проверки целостности (например, SHA-256), но не позволяет восстановить исходник. Криптографическое шифрование разделяется по двум основным моделям:
- Симметричное шифрование использует единый ключ для операций шифрования и дешифрования. Его преимущества — скорость и эффективность при работе с большими объемами данных. Типичные представители симметричного шифрования: алгоритмы AES, Blowfish, ChaCha20.
- Асимметричное шифрование (PKI) основано на паре математически связанных ключей: публичный (шифрует данные) и приватный (расшифровывает). Оно решает проблему безопасной передачи ключа, но требует значительных вычислительных ресурсов для воспроизведения. Яркий пример асимметричного шифрования — алгоритм RSA.
В реальных сценариях (TLS, VPN, PGP) подходы шифрования комбинируются: асимметричное шифрование защищает обмен симметричным сессионным ключом, который затем обрабатывает основной трафик.
Алгоритм шифрования AES
Advanced Encryption Standard (AES), который победил в конкурсе NIST (выбор лучших криптографических схем) в 2001 году, доминирует в современных вычислительных системах благодаря оптимальному балансу безопасности, производительности и универсальности. Алгоритм AES с блочным шифром в 128 бит и ключами в 128/192/256 бит выдержал десятилетия исследований и практического использования, вследствие чего он рекомендован не только для защиты коммерческих систем, но и инфраструктур, отвечающих за сохранение государственной тайны (SUITE B). Алгоритм AES повсеместно применяется в следующих сценариях:
- Дисковое шифрование: BitLocker (Windows), LUKS (Linux), FileVault (macOS) используют AES-XTS.
- Сетевые протоколы: TLS 1.2/1.3, IPsec, WireGuard.
- Облачные сервисы: Шифрование томов в AWS EBS, Azure Disk Storage.
- Мобильные ОС: Android FBE, iOS Data Protection.
Для обеспечения работы алгоритма AES устройства должны поддерживать расширения наборов инструкций CPU Intel AES-NI, AMD AES Instruction Set и ARM Cryptography Extensions, которые ускоряют криптографические операции в 10-30 раз, сводя накладные расходы к минимуму. Это делает AES незаменимым алгоритмом шифрования для высоконагруженных систем, таких как базы данных и СХД.
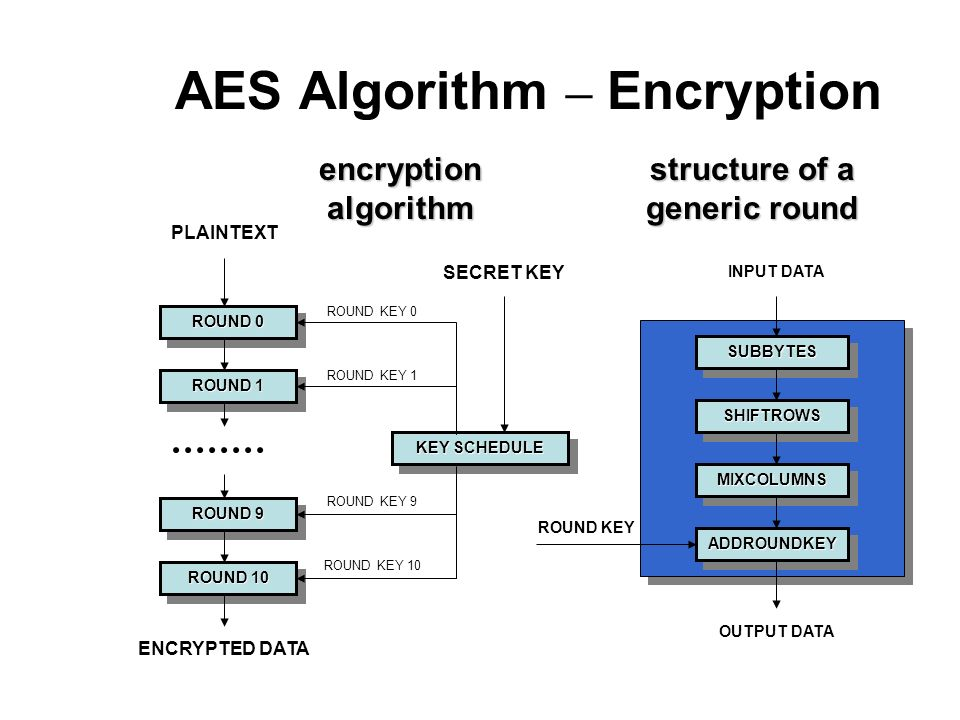
Схема работы алгоритма шифрования AES. Источник: Slideplayer.
Алгоритм шифрования RSA
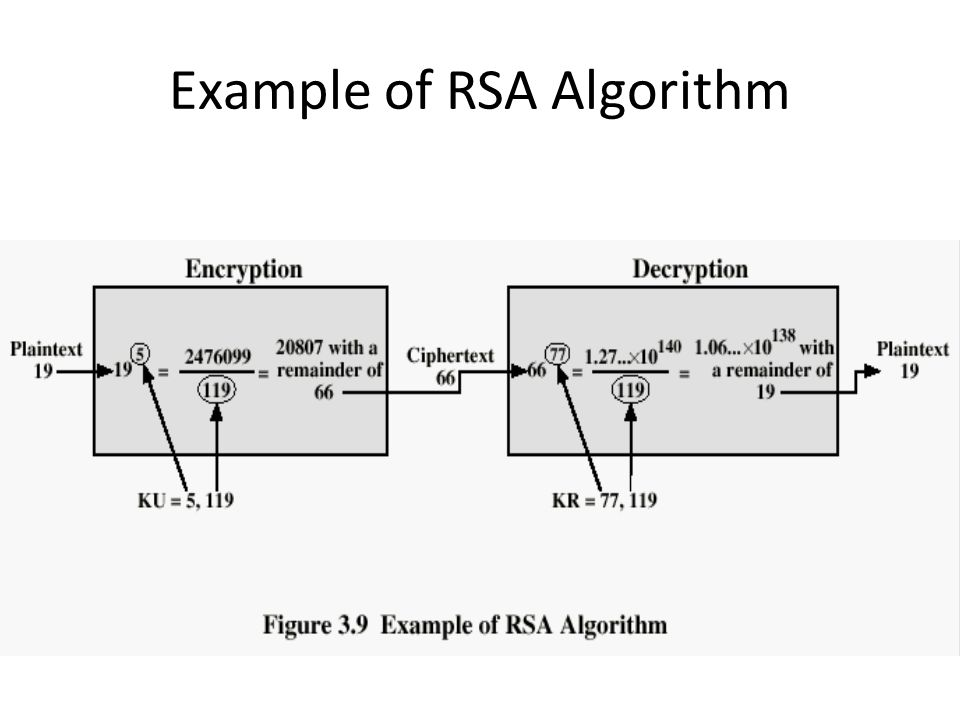
RSA (Rivest–Shamir–Adleman) остается главным алгоритмом асимметричной криптографии благодаря своей простоте воспроизведения и максимальной надежности. Однако использование алгоритма RSA ограничено следующими сферами:
- Обмен ключами: Формирование сессионного ключа в TLS/SSL.
- Цифровые подписи: Аутентификация ПО (code signing), документов (ЭЦП), транзакций в блокчейне.
- Шифрование малых данных: Токены, пароли.
При этом, RSA демонстрирует эффективность шифрования лишь малых объемов данных, поскольку при работе с большими данными сложность вычислений значительно возрастает. Это обуславливается увеличением длины ключа, что необходимо для исключения возможности взлома путем перебора значений. Минимально безопасный ключ шифрования RSA на сегодняшний день — 2048 битный ключ (3072/4096 бит для максимальной, долгосрочной защиты данных). Тем не менее, алгоритм RSA постепенно теряет свою актуальность, поскольку его ключи теряют всю защиту в случае использования возможностей квантовых компьютеров.
Алгоритм шифрования Blowfish
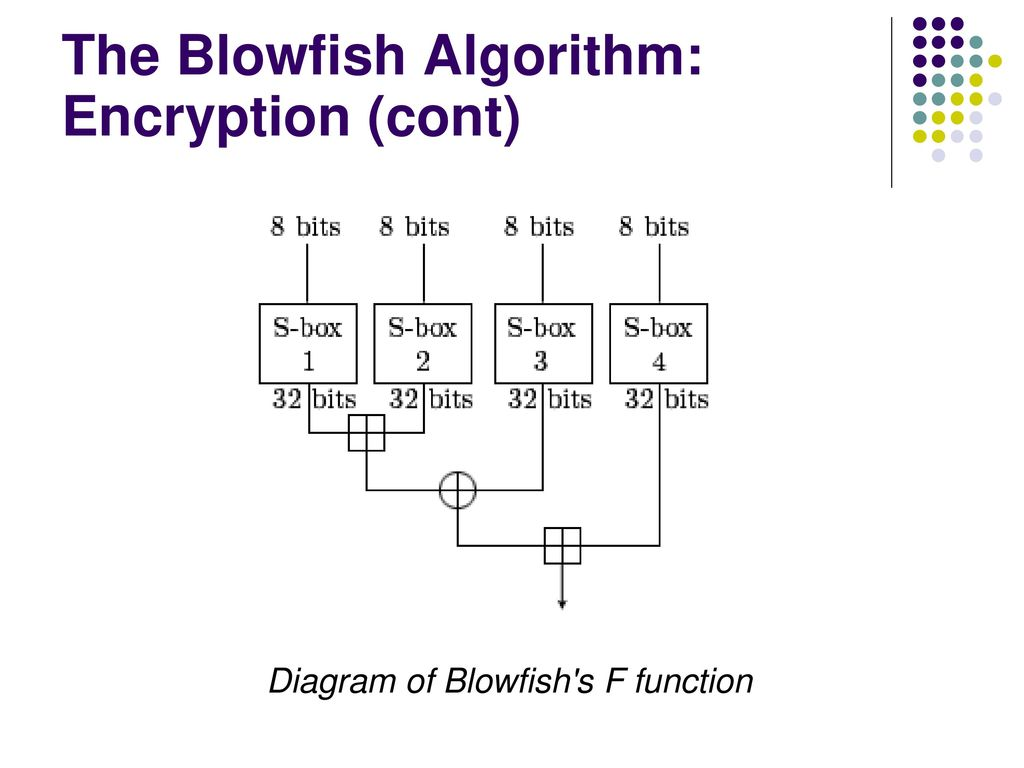
Blowfish — гибкий симметричный алгоритм шифрования с переменной длиной ключа (32-448 бит), разработанный Брюсом Шнайером в 1993 году. Несмотря на то, что Blowfish уступил позиции AES в стандартизированных решениях, его основная ниша остается неизменной — вычислительные системы с ограниченными ресурсами:
- Встраиваемые системы (IoT-устройства, роутеры).
- Устаревшее ПО, требующее легковесной криптографии.
- Кастомные протоколы с нестандартными ключами.
Современные альтернативы алгоритма BlowFish — ChaCha20 и Salsa20. ChaCha20, который оптимизирован для программной реализации, стал основой TLS 1.3 на мобильных устройствах (экономия батареи) и в облаках (высокая скорость на CPU без AES-NI). Его надежность сравнима с алгоритмом AES-256, чем и обуславливается его массовое внедрение.
Китайские алгоритмы шифрования
Параллельно с международно признанными стандартами (AES, RSA) существуют и активно развиваются национальные криптографические стандарты. В Китае Государственным управлением по делам рынка (SAMR) и Государственной администрацией по вопросам шифрования (SCA) утвержден ряд алгоритмов, известных как GB/T (Guobiao) стандарты. Эти алгоритмы являются обязательными для использования в государственном секторе, критической информационной инфраструктуре (КИИ) и многих коммерческих продуктах внутри Китая, а также получают международное признание через стандарты ISO/IEC. Ключевые представители:
- SM2 (ShangMi 2): Алгоритм асимметричной криптографии на основе эллиптических кривых (ECC). Стандарт GB/T 32918. Предназначен для шифрования данных, генерации и проверки цифровых подписей, обмена ключами. Считается более эффективным и обеспечивающим сопоставимую с RSA 3072/4096 бит безопасность при значительно меньшей длине ключа (обычно 256 бит). Обязателен для использования в электронных подписях и шифровании в госсекторе Китая.
- SM3 (ShangMi 3): Криптографическая хеш-функция (размер выхода 256 бит). Аналог SHA-256. Используется для генерации цифровых подписей (в паре с SM2), проверки целостности данных, генерации ключей и в протоколах аутентификации.
- SM4 (ShangMi 4): Симметричный блочный шифр (размер блока 128 бит, ключ 128 бит). Прямой конкурент AES. Принят как китайский национальный стандарт и международный стандарт шифрования данных. Широко применяется в защите беспроводных сетей (WAPI), финансовых транзакциях, защите данных на государственных платформах и VPN. Известен высокой эффективностью как в программной, так и в аппаратной реализации.
- SM9 (ShangMi 9): Алгоритм шифрования на основе идентификатора (Identity-Based Cryptography). Позволяет использовать публичный ключ, напрямую производный от идентификатора пользователя (например, email или ID), устраняя необходимость в инфраструктуре открытых ключей (PKI) и цифровых сертификатах. Применяется для шифрования данных, генерации и проверки цифровых подписей, аутентификации ключевого соглашения. Особенно востребован в сценариях с большим количеством пользователей и упрощенным управлением ключами.
- ZUC (Zu Chongzhi): Потоковый шифр. Стандартизирован как местными, так и международными регуляторами. Разработан специально для защиты конфиденциальности и целостности данных в беспроводных сетях связи нового поколения. Использует 128-битный ключ и 128-битный IV. Является основным алгоритмом конфиденциальности (128-EEA3) и целостности (128-EIA3) в 3GPP 5G.
Аппаратное ускорение и реальное применение алгоритмов шифрования
Современные серверные платформы интегрируют крипто-блоки непосредственно в CPU или чипсет материнской платы:
- Intel: AES-NI, SHA Extensions, PCLMULQDQ для GCM.
- AMD: SME/SEV для шифрования виртуальных машин.
- ARM: Cryptographic Extensions (AES, SHA, PMULL).
- Apple: Secure Enclave и PKA (AES-XTS).
- Китайские CPU: Блоки SM-ускорения (SM2/SM3/SM4, ZUC).
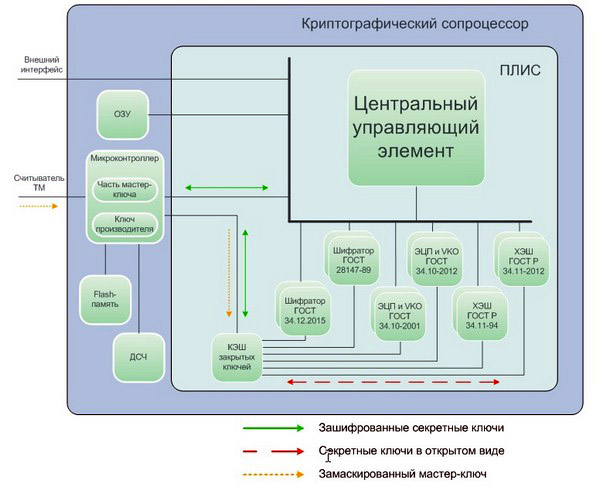
Использование этих блоков криптографического шифрования необходимо для выполнения следующих задач:
- Шифрование накопителей: Прозрачное шифрование NVMe SSD (OPAL 2.0) без потери IOPS.
- Защита ВМ: AMD SEV-ES/SME, Intel TDX изолируют память гостевых ОС от гипервизора.
- TLS Termination: Офлоадинг SSL/TLS на балансировщиках (F5, NGINX) или сетевых картах (SmartNICs) с пропускной способностью 100+ Gbps.
- Контейнеризация: Шифрование образов (containerd, cri-o) и runtime-данных.
Кроме того, использование этих блоков криптографического шифрования обеспечивает снижение нагрузки на CPU на 70-90%, а также устраняет задержки при обработке зашифрованного трафика и обеспечивает соответствие требованиям FIPS 140-2/3.
Будущее алгоритмов шифрования: квантовые системы и риски устойчивости
На самом деле, с развитием вычислительных технологий и, в особенности, квантовых компьютеров, будущее современных алгоритмов шифрования становится весьма сомнительным.
Квантовые компьютеры и угроза RSA
Алгоритм Шора, о котором мы рассказывали в этой статье, теоретически способен взламывать алгоритмы RSA и ECC (вычисление эллиптических кривых) за кратчайшее время, факторизуя (перебирая) множество значений ключей шифрования на квантовом процессоре. Хотя текущие квантовые системы (около 1000 физических кубитов) не представляют угрозы для алгоритма RSA-2048 (требуется 20 млн логических кубитов), подготовка к миграции вычислительных систем на новые, квантовоустойчивые алгоритмы шифрования уже начата.
Квантоустойчивые алгоритмы
Конкурс NIST ведет стандартизацию так называемых PQC-алгоритмов (Post-Quantum Cryptography), которые будет невозможно взломать с помощью квантовых компьютеров. В настоящее время финалисты NIST в этой области следующие:
- Kyber (MLWE): Алгоритм асимметричного шифрования с открытым ключом (аналог RSA). Квантовая устойчивость обусловливается сложностью решения проблемы “обучения с ошибками” в модульных решетках квантовых систем. Размеры открытых ключей около 800-1500 байт, секретных ключей около 1600-3000 байт, шифротекстов примерно 700-1500 байт. Обеспечивает отличный баланс между размером ключей, скоростью работы и стойкостью к квантовому подбору.
- Dilithium (MLWE): Алгоритм цифровых подписей (аналог ECDSA), основанный на комбинации сложности проблем MLWE и MSIS в решетках. Предлагает размеры открытых ключей 1300-2500 байт, секретных ключей 2500-5000 байт, размер подписи 2000-4000 байт. Обеспечивает наиболее быструю скорость генерации ключей, высочайшую надежность и защиту от квантового взлома.
- SPHINCS+ (Хеш-подписи): Альтернатива на основе хешей на совершенно иных математических принципах. Стойкость базируется исключительно на криптографической надежности используемой хеш-функции (SHA-256, SHAKE256). Также используются древовидные структуры (Merkle Trees) для усложнения перебора ключей. Размеры подписей достигают 8-50 КБ, что значительно больше по сравнению с алгоритмами Dilithium/Falcon. Открытые ключи очень малы и не превышают 32-64 байт, секретные ключи равняются 64-128 байт. Этот алгоритм обеспечивает абсолютную защиту от квантовых атак, даже с использованием алгоритма Гровера, при этом требует лишь увеличения длины выхода хеш-функции.
- Falcon (NTRU): Компактный алгоритм с самыми емкими (всего 600-1300 байт) цифровыми подписями для сектора IoT. Стойкость базируется на сложности решения проблемы NTRU в решетках, при этом обеспечивается высокая скорость шифрования. Однако Falcon имеет значительный минус: алгоритм более сложен в реализации, чем конкуренты, поскольку требует вычислений с плавающей точкой высокой точности или выполнения сложной целочисленной арифметики.
Переход на эти алгоритмы будет постепенным и, скорее всего, появятся гибридные схемы типа RSA + Kyber, но владельцам и производителям вычислительного оборудования уже стоит оценивать поддержку PQC в новых процессорах и ПО.
Выводы
Алгоритмы шифрования давно стали важным компонентом современных IT-систем, а в сегодняшних реалиях развития альтернативных вычислительных устройств, их важность кратно возрастает. Несмотря на это, классический алгоритм AES все еще остается основой для шифрования данных, RSA по-прежнему критически важен для создания безопасных ключей, а ChaCha20 и PQC пока что лишь набирают актуальность в новых сценариях обеспечения надежности. Владельцам вычислительных инфраструктур уже стоит быть наготове и постепенно внедрять передовые системы шифрования, направленные на защиту от квантовых атак, но полный отказ от AES и RSA будет преждевременным.
Рекомендуемые товары

- Новое
- Выгодно
- Под заказ
- Б/У
Артикул: SF-00003249
Нет в наличии
Видеокарта AMD Radeon Instinct MI50 32GB HBM2 [100-506194] [Новый]
- Сокет AM4
- Сокет AM4
- Сокет AM4
- Сокет AM4
29 800 ₽
- Цена включает НДС 7%
- Гарантия: 1 год
- Новое
- Выгодно
- Под заказ
- Б/У
Артикул: SF-00001431
Нет в наличии
Видеокарта NVIDIA A100 OEM 40GB HBM2 [900-21001-0000-000] [Новый]
- Сокет AM4
- Сокет AM4
- Сокет AM4
- Сокет AM4
529 800 ₽
- Цена включает НДС 7%
- Гарантия: 1 год
- Новое
- Выгодно
- Под заказ
- Б/У
Артикул: 285
Нет в наличии
SSD-накопитель Intel (HP) S3700 400GB 2.5" 6Gb/s [SSDSC2BA400G3P] [Новый]
- Сокет AM4
- Сокет AM4
- Сокет AM4
- Сокет AM4
13 100 ₽
- Цена включает НДС 7%
- Гарантия: 1 год
- Новое
- Выгодно
- Под заказ
- Б/У
Артикул: 1350
Нет в наличии
HBA адаптер Broadcom 9500-16i (NVMe/SAS/SATA 12GB/s, no cache) [Новый]
- Сокет AM4
- Сокет AM4
- Сокет AM4
- Сокет AM4
53 900 ₽
- Цена включает НДС 7%
- Гарантия: 1 год
- Новое
- Выгодно
- Под заказ
- Б/У
Артикул: 5136
Нет в наличии
Кабель Supermicro SFF8643 (NVMe) - SFF8643 (NVMe) 0.7м [Новый]
- Сокет AM4
- Сокет AM4
- Сокет AM4
- Сокет AM4
3 000 ₽
- Цена включает НДС 7%
- Гарантия: 1 год