


Контейнеризация с Docker: преимущества, команды, архитектура

Введение
Представьте, что вы собрали приложение, все работает идеально. Но как только вы переносите его на другой компьютер или сервер – начинаются проблемы. То библиотека не та, то версия не совпадает, то окружение настроено иначе. Каждый раз – как с чистого листа. Звучит знакомо?
Именно с такой проблемой разработчики регулярно сталкивались до появления Docker. Этот инструмент кардинально упростил жизнь: благодаря ему софт можно упаковать вместе с зависимостями, окружением и настройками в контейнер. Один раз собрали и запускайте, где угодно без проблем.
Давайте разберемся, как работает Docker, почему стал таким популярным и где его возможности проявляются наиболее ярко.
Что такое Docker?
Docker – это платформа для контейнеризации приложений, с помощью которой можно упаковать ПО вместе со всеми его зависимостями и настройками в контейнеры. Их можно запускать на любых машинах, вне зависимости от ОС, конфигурации среды.
Основная цель – обеспечить предсказуемость и стабильность запуска приложений. Благодаря контейнерам разработчики и администраторы получают возможность быстро разворачивать, масштабировать, обновлять программное обеспечение без необходимости вручную настраивать окружение на каждой машине.
В отличие от виртуальных машин, Докер не требует полноценной гостевой операционной системы для каждого приложения. Это делает контейнеры более легкими, быстрыми, эффективными с точки зрения использования ресурсов.
Сегодня технология используется в разработке, тестировании, CI/CD, облачных решениях, микросервисной архитектуре, где важны скорость, безопасность.
Краткая история
История технологии начинается в 2008 году, когда Соломон Хайкс и его команда в компании dotCloud начали работу над внутренним инструментом для управления приложениями. В процессе разработки они пришли к идее создания простой, но эффективной технологии изоляции, основанной на контейнерах Linux (LXC).
В 2013 году проект открыли под названием Docker и представили на конференции PyCon. Он быстро привлек внимание сообщества благодаря удобному интерфейсу, скорости развертывания и простой интеграции с существующими инструментами.
В 2014 году Докер стал основой для новой компании – Docker Inc., а технология контейнеризации начала активно развиваться как отдельное направление в IT. С тех пор проект получил широкую поддержку со стороны ведущих технологических компаний, стал фундаментом для инфраструктурных решений, включая Kubernetes.
Архитектура Docker
Архитектура технологии построена по клиент-серверной модели, в которой основные компоненты взаимодействуют между собой через API. Это обеспечивает гибкость, масштабируемость, возможность удаленного управления контейнерами.
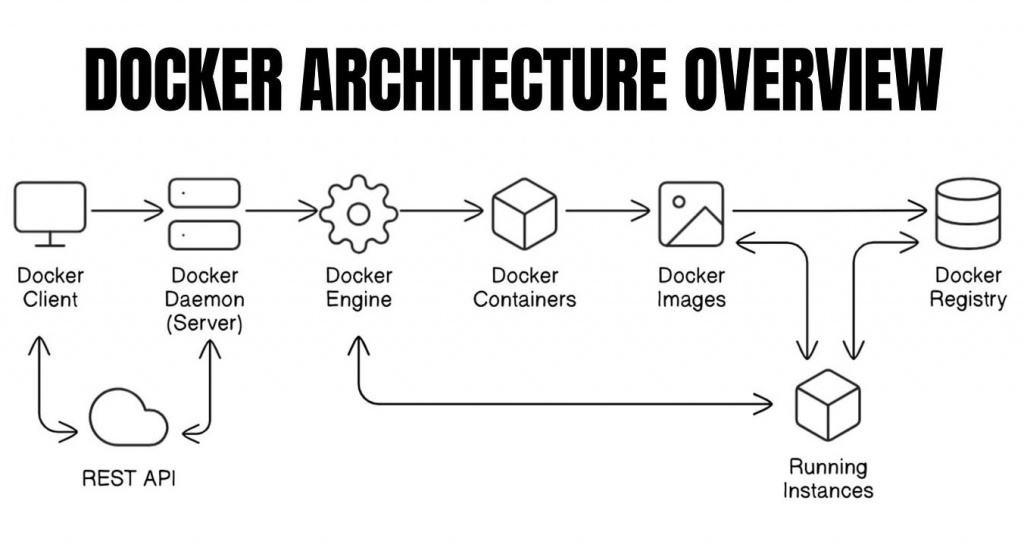
Ключевые элементы архитектуры:
- Daemon. Главный рабочий процесс, выполняемый на хост-машине. Он отвечает за создание, запуск, остановку и прочие взаимодействия с созданными контейнерами. Принимает запросы от клиента через REST API.
- Client. Интерфейс, через который пользователь работает с инструментом. Может подключаться как к локальному, так и к удаленному Daemon.
- Image. Неизменяемый шаблон, в состав которого входит все необходимое для того, чтобы приложение одинаково работало независимо от среды и ОС (при условии, что у операционной системы есть поддержка Docker)..
- Container. Запущенный экземпляр образа. Контейнеры изолированы друг от друга и от хост-системы, но при этом используют ядро ОС хоста.
Архитектура Докер обеспечивает разделение логики управления, исполнения, что позволяет централизованно управлять контейнерами, масштабировать приложения.
Взаимодействие компонентов Docker
Процесс запуска и управления начинается с команды, которую пользователь вводит через командную строку. Эта команда передается Daemon, который выполняет все операции: загрузку образа, создание контейнера, запуск, остановку.
Например, команда «docker run nginx» дает инструкцию загрузить образ nginx, затем запустить контейнер на его основе. Если надо создать свой образ, используется команда: «docker build -t myapp». Она собирает образ из Dockerfile – текстового файла с пошаговыми инструкциями по настройке, запуску приложения.
Вот еще несколько команд, посредством которых разработчик или администратор взаимодействует с инструментом:
- docker ps – отображает контейнеры, которые запущены прямо сейчас;
- docker images – выводит перечень доступных образов;
- docker stop [container_id] – остановка;
- docker rm [container_id] – удаление;
- docker pull [image] – загрузка образа из репозитория.
Контейнеры можно запускать с разными параметрами: пробросом портов, подключением томов, настройкой переменных окружения, ограничениями по ресурсам. Все параметры указываются в командной строке или в файле настройки.
Преимущества
Инструмент получил широкое распространение в IT-среде благодаря ряду преимуществ, которые делают его удобным инструментом как для разработчиков, так и для системных администраторов:
- Изоляция приложений. Контейнеры работают независимо друг от друга и от хостовой системы. За счет этого можно включать несколько версий ПО с разными зависимостями на одном сервере без риска конфликтов.
- Портативность. Приложения могут быть развернуты на любом сервере с установленным Docker – будь то локальная машина, облачная платформа или физический сервер. Поведение приложения при этом остается неизменным.
- Эффективность использования ресурсов. Контейнеры не требуют полноценной операционной системы. Они используют ядро хоста, что снижает нагрузку на CPU, оперативную память.
- Масштабируемость. Приложения, упакованные в контейнеры, можно легко масштабировать горизонтально – запускать дополнительные экземпляры в случае увеличения нагрузки. Это важно в микросервисной архитектуре.
- Оперативное развертывание. Контейнеры запускаются существенно быстрее, что упрощает выпуск новых версий, сокращает время выхода продукта на рынок.
- Широкая экосистема. Докер имеет богатую инфраструктуру, включая официальные образы, хранилище, плагины, инструменты оркестрации, мониторинга, что делает его гибким, расширяемым решением.
Контейнеризация позволяет быстро разворачивать окружения с точными настройками. Разработчики могут легко воспроизводить продакшн-среду на локальной машине, тестировать изменения в изоляции, интегрировать Докер в CI/CD-пайплайны. Это еще одно большое преимущество технологии.
Недостатки
Несмотря на широкие возможности, инструмент имеет ряд ограничений, о которых важно помнить при его внедрении:
- Ограниченная работа с Windows. Хотя Докер доступен для Windows, его функциональность на этой платформе специфична. Основные возможности были изначально ориентированы на Linux, поэтому есть вероятность, что некоторые инструменты могут работать нестабильно или с пониженной производительностью.
- Необходимость в оркестраторах. При использовании большого количества контейнеров возникает потребность в системах управления, таких как Kubernetes, Docker Swarm или OpenShift. Без них управление становится неэффективным, особенно при масштабировании, обновлении сервисов.
- Безопасность. Хотя контейнеры изолированы, они все же используют общее ядро с хост-системой, что в случае уязвимостей может представлять потенциальную угрозу. Это требует особого внимания к обновлениям.
- Сложности при отладке. Работа с контейнерами может осложнить диагностику и отладку приложений, особенно если используется множество взаимосвязанных сервисов. Необходимость логирования, мониторинга, трассировки требует дополнительных инструментов, компетенций.
- Управление состоянием данных. Контейнеры, по своей природе, являются эфемерными – при остановке или удалении они теряют свое состояние. Для хранения данных требуется организация внешних томов.
Несмотря на недостатки, Докер – это мощный инструмент, однако его применение требует осознанного подхода, особенно в масштабных, отказоустойчивых системах.
Разница контейнеров и виртуальных машин
Контейнеры Docker и виртуальные машины (VM) выполняют схожие задачи – изолируют приложения и обеспечивают независимую среду исполнения. Однако подход к изоляции, архитектура у них принципиально различаются.
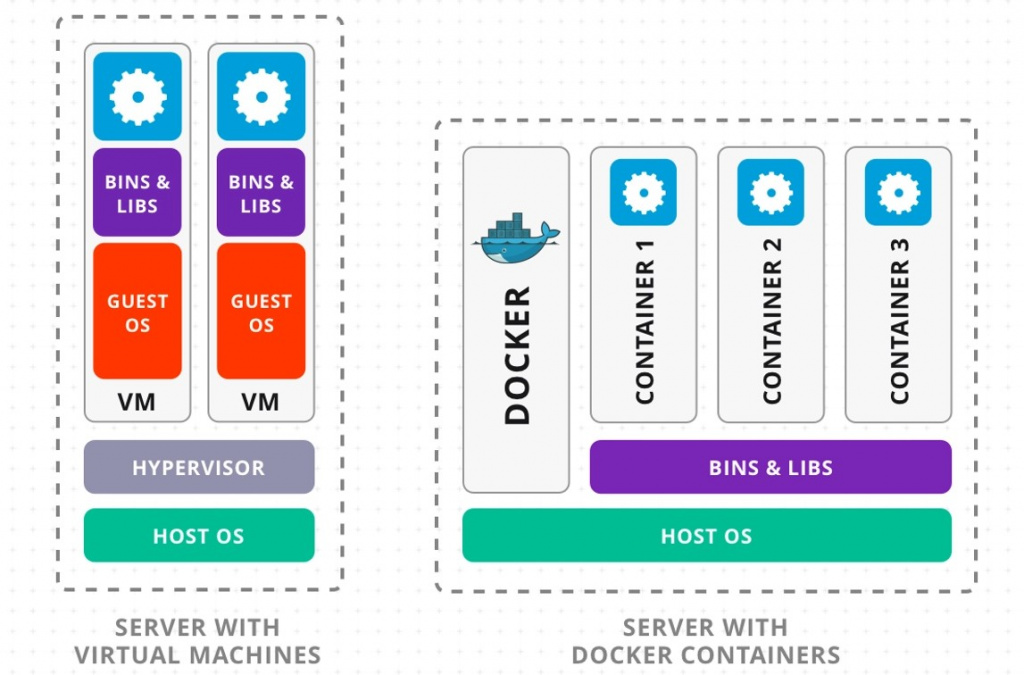
Виртуальная машина – это полноценная имитация физического компьютера. Она запускается поверх гипервизора и содержит собственную операционную систему, драйверы, библиотеки и приложения. Каждая VM использует значительный объем ресурсов и требует отдельного ядра ОС, что увеличивает нагрузку на систему и снижает эффективность при масштабировании.
Контейнер же использует общее ядро хостовой операционной системы. Внутри контейнера находится только приложение и его зависимости – без избыточной операционной оболочки. Благодаря этому контейнеры:
- запускаются быстрее (почти моментально);
- занимают меньше ресурсов (RAM и CPU);
- легче масштабируются и перемещаются между серверами.
Такой подход делает Докер особенно эффективным для задач, где важны скорость, плотность размещения, частая доставка обновлений. Тем не менее, виртуальные машины по-прежнему применяются там, где нужна высокая степень изоляции, поддержка разных ОС или повышенная безопасность работы с приложениями.
Зачем нужны оркестраторы для Docker?
Контейнеризация с помощью Docker хорошо решает задачи изоляции и портативности приложений. Однако по мере роста проекта и увеличения количества сервисов управление контейнерами становится все более сложным. В больших системах могут одновременно работать десятки, а то и сотни контейнеров – с разными зависимостями, конфигурациями, требованиями по масштабированию.
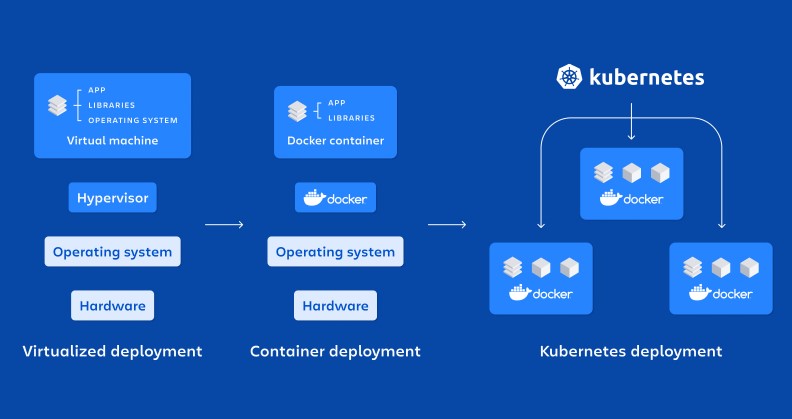
В таких случаях возникает необходимость в автоматизации управления контейнерами – именно эту роль выполняют оркестраторы. Они контролируют жизненный цикл контейнеров: запускают, масштабируют, перезапускают при появлении сбоев.
Самые распространенные в индустрии оркестраторы включают:
- Kubernetes. Сегодня считается отраслевым стандартом. Обеспечивает автоматическое масштабирование, самоисцеление, балансировку нагрузки, обновление без остановки работы.
- OpenShift. Платформа от Red Hat, построенная на базе Kubernetes, но дополненная инструментами для безопасности, CI/CD и управления доступами. Часто используется в корпоративных средах.
В системах с микросервисной архитектурой, где каждое приложение состоит из независимых компонентов, оркестратор становится не удобством, а необходимостью.
Примеры использования
Одно из частых применений Docker – организация среды разработки, тестирования. С помощью этого инструмента разработчики получают следующие преимущества:
- Повторяемость среды. Все участники команды могут использовать одинаковую конфигурацию контейнера. Это исключает ситуации, когда приложение работает у одного разработчика, но не работает у другого.
- Быстрое развертывание зависимостей. Вместо ручной установки баз данных, брокеров сообщений, кешей и других компонентов можно запускать нужные сервисы одной командой.
- Изоляция компонентов. Каждое приложение работает в своем контейнере, не конфликтуя с другими процессами на машине. Это удобно при тестировании разных версий одного и того же сервиса.
- Интеграция с CI/CD. Docker легко встраивается в автоматические пайплайны – контейнеры запускаются в тестовой среде, проходят все проверки и удаляются, если не нужны.
Инструмент также используется для развертывания и масштабирования приложений в продакшене. Кроме того, Docker отлично работает в связке с облачными платформами и оркестраторами, быстро масштабируя инфраструктуру под нагрузку, автоматизируя процессы обновления, восстановления.
Как начать работать?
Платформа предлагает интуитивно понятный интерфейс, хорошо документированные инструменты.
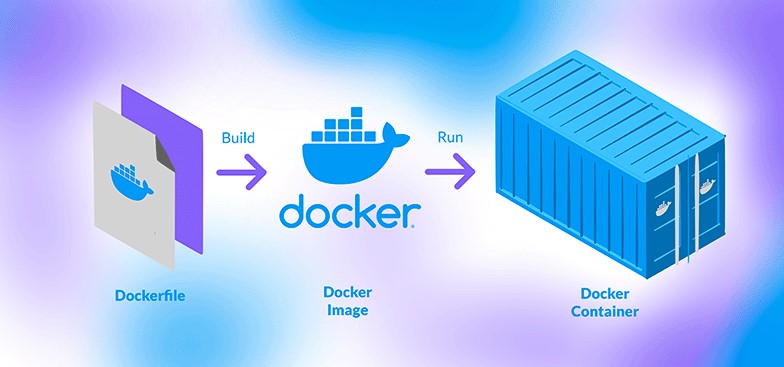
Для начала работы достаточно выполнить несколько базовых шагов:
- Установить Docker Desktop (для Windows и macOS) или Docker Engine (для Linux).
- Запустить контейнер с готовым образом. Например, с помощью команды вида: «docker run -d -p 8080:80 nginx».
- Создать собственный Dockerfile и собрать свой образ с помощью команды «docker build -t myapp».
- Запустить сформированный контейнер командой «docker run myapp».
Эти шаги позволяют начать работать с Docker на базовом уровне: запускать готовые образы, собирать свои и понимать, как устроена контейнеризация. В дальнейшем можно перейти к docker-compose, настройке томов, сетей, интеграции с CI/CD.
Рекомендуемые товары

- Новое
- Выгодно
- Под заказ
- Б/У
Артикул: SF-00003249
Нет в наличии
Видеокарта AMD Radeon Instinct MI50 32GB HBM2 [100-506194] [Новый]
- Сокет AM4
- Сокет AM4
- Сокет AM4
- Сокет AM4
29 800 ₽
- Цена включает НДС 7%
- Гарантия: 1 год
- Новое
- Выгодно
- Под заказ
- Б/У
Артикул: SF-00001431
Нет в наличии
Видеокарта NVIDIA A100 OEM 40GB HBM2 [900-21001-0000-000] [Новый]
- Сокет AM4
- Сокет AM4
- Сокет AM4
- Сокет AM4
529 800 ₽
- Цена включает НДС 7%
- Гарантия: 1 год
- Новое
- Выгодно
- Под заказ
- Б/У
Артикул: 285
Нет в наличии
SSD-накопитель Intel (HP) S3700 400GB 2.5" 6Gb/s [SSDSC2BA400G3P] [Новый]
- Сокет AM4
- Сокет AM4
- Сокет AM4
- Сокет AM4
13 100 ₽
- Цена включает НДС 7%
- Гарантия: 1 год
- Новое
- Выгодно
- Под заказ
- Б/У
Артикул: 1350
Нет в наличии
HBA адаптер Broadcom 9500-16i (NVMe/SAS/SATA 12GB/s, no cache) [Новый]
- Сокет AM4
- Сокет AM4
- Сокет AM4
- Сокет AM4
53 900 ₽
- Цена включает НДС 7%
- Гарантия: 1 год
- Новое
- Выгодно
- Под заказ
- Б/У
Артикул: 5136
Нет в наличии
Кабель Supermicro SFF8643 (NVMe) - SFF8643 (NVMe) 0.7м [Новый]
- Сокет AM4
- Сокет AM4
- Сокет AM4
- Сокет AM4
3 000 ₽
- Цена включает НДС 7%
- Гарантия: 1 год